
Fraude de Voz y Whaling Ejecutivo: Cómo la Clonación por IA Amenaza a la C-Suite
Descubre cómo el vishing de fraude del CEO y el whaling ejecutivo usan clonación de voz por IA. Guía de protocolos out-of-band y cumplimiento de NIS2 y DORA.
El vishing de fraude del CEO y el whaling ejecutivo representan graves amenazas de ingeniería social donde los ciberdelincuentes utilizan IA generativa para clonar la voz de los directivos. Mediante la generación de audio sintético, los atacantes ejecutan campañas de vishing para engañar a los empleados y lograr que autoricen transferencias bancarias fraudulentas. La falta de preparación del personal expone directamente a la organización, convirtiendo el whaling ejecutivo y la impersonación por deepfake en amenazas agudas para la estabilidad financiera y la reputación corporativa que exigen una seguridad de voz frente a deepfakes especializada y una estrategia práctica de protección contra whaling.
La IA generativa está transformando radicalmente las tácticas de los atacantes en las empresas europeas. El phishing masivo por correo electrónico está dando paso rápidamente al vishing dirigido y al whaling ejecutivo, diseñados para eludir las defensas de perímetro explotando la autoridad ejecutiva y una urgencia fabricada. Dado que la tecnología de audio sintético requiere solo unos segundos de voz pública extraídos de ponencias o intervenciones en medios, los actores de amenazas despliegan clones vocales sintéticos para engañar a los responsables financieros durante ataques de whaling de alto impacto.
Cuando entra una llamada urgente con la voz reconocible del Consejero Delegado exigiendo una transferencia inmediata fuera de procedimiento mediante vishing de fraude del CEO, los controles técnicos convencionales resultan ineficaces ante este vector de deepfake. Proteger a la C-suite contra el whaling ejecutivo exige superar los ejercicios estáticos de concienciación e implantar una gestión del riesgo humano proactiva que refuerce la seguridad de voz frente a deepfakes, mida continuamente el nivel de alerta de la plantilla y exija mecanismos de verificación fuera de banda (out-of-band).
La Evolución del Whaling Ejecutivo Impulsada por IA y el Fraude de Voz
La evolución del whaling ejecutivo mediante IA generativa marca la transición del fraude textual estático al fraude de voz conversacional en tiempo real. Los ciberdelincuentes clonan la voz directiva para explotar la autoridad corporativa, convirtiendo la familiaridad vocal en una puerta de entrada para el robo financiero.
Del Phishing Basado en Texto al Vishing con IA Generativa
El spear phishing tradicional dependía del texto escrito, dejando patrones estilísticos, anomalías en el dominio y pistas estructurales que las pasarelas de seguridad de correo podían detectar. En la actualidad, los modelos de audio neural zero-shot solo necesitan tres segundos de audio de referencia —obtenidos de presentaciones públicas, llamadas de resultados, podcasts o entrevistas— para generar un perfil de voz deepfake que replica el timbre, acento y cadencia exacta de un directivo en ataques dirigidos de whaling ejecutivo.
Los atacantes utilizan estos modelos sintéticos para ejecutar campañas interactivas de vishing de fraude del CEO, manteniendo conversaciones telefónicas en directo para eludir los canales habituales de aprobación. Para contrarrestar estos vectores emergentes, los responsables de seguridad deben analizar cómo se explotan los canales de voz estudiando los riesgos de vishing y amenazas de deepfake de voz en entornos móviles y corporativos.
La Mecánica de la Impersonación Sintética
El vishing de fraude del CEO basado en IA tiene éxito porque el atacante elude la biometría vocal heredada y ataca directamente la vulnerabilidad cognitiva humana. Para consolidar una seguridad de voz frente a deepfakes efectiva y una protección contra whaling integral, las organizaciones deben comprender cómo los atacantes manipulan la jerarquía organizativa, la urgencia artificial y los patrones de voz familiares durante un intento de whaling ejecutivo para anular el juicio procedimental.
Un vector típico de ataque por voz sintética se desarrolla en cuatro fases técnicas:
- Recolección de Inteligencia Pública: Extracción de audio directivo en alta definición desde fuentes abiertas (OSINT) y medios de comunicación.
- Clonación Vocal Neural: Entrenamiento de modelos generativos para sintetizar audio expresivo en tiempo real con cadencia natural.
- Ingeniería Social Contextual: Inicio de llamadas suplantadas o vishing de fraude del CEO durante ventanas operativas de alto estrés o transacciones confidenciales para ejecutar el whaling ejecutivo.
- Autorización Fuera de Procedimiento: Manipulación de los colaboradores para que ejecuten transferencias financieras inmediatas sin verificación.
Según el informe ENISA Threat Landscape Report, la ingeniería social sigue siendo el principal vector de infección inicial en compromisos corporativos, y la clonación de voz por IA eleva drásticamente la credibilidad del ataque. Garantizar la protección contra whaling requiere validar la preparación de los empleados mediante simulaciones de ataque adaptativas que entrenen a los colaboradores para verificar cualquier solicitud ejecutiva inusual antes de actuar.
Casos Reales: El Impacto del Fraude de Voz y Deepfakes en Grandes Empresas
¿Cómo se desarrollan los ataques de deepfake en la práctica? Los incidentes reales demuestran que la impersonación sintética elude los controles técnicos explotando la confianza organizativa, confirmando que la seguridad del factor humano afecta directamente a la estabilidad del negocio. Aunque la IA generativa amplía el alcance del vishing de fraude del CEO y del whaling ejecutivo, una protección contra whaling estructurada, una seguridad de voz frente a deepfakes focalizada y equipos capacitados mediante verificación fuera de banda constituyen la primera línea de defensa.
El Fraude Multimillonario de $25.6 Millones en Hong Kong
La vulnerabilidad de la familiaridad visual y vocal quedó expuesta en el fraude multimillonario por deepfake que sufrió la firma global de ingeniería Arup. Un colaborador del departamento financiero en Hong Kong recibió un correo sospechoso sobre una transacción confidencial. Las dudas iniciales desaparecieron cuando se unió a una videoconferencia rodeado por los avatares del Director Financiero y varios compañeros reconocibles en una ejecución avanzada de vishing de fraude del CEO.
En realidad, todos los demás participantes en la videollamada eran avatares deepfake generados por IA con audio clonado y vídeo pregrabado. Engañado por esta autoridad sintetizada, el empleado ejecutó 15 transferencias no autorizadas por un total de 25,6 millones de dólares estadounidenses (200 millones de HKD). Como documenta el Estudio de Caso de Gestión de Riesgo de IA de PRMIA, esta brecha demuestra que la verificación de identidad tradicional falla ante vectores de vishing y whaling cuando no se dispone de medidas de seguridad de voz frente a deepfakes.
Intentos Neutralizados en WPP y Ferrari
Por el contrario, la alerta temprana del personal logró interceptar ataques similares en otras grandes multinacionales:
- Defensa Ejecutiva en WPP: Un grupo de ciberdelincuentes orquestó una reunión virtual utilizando un clon de voz por IA y metraje pregrabado del CEO Mark Read para solicitar fondos para una supuesta empresa conjunta. El directivo objetivo identificó anomalías en el procedimiento —como la evasión de cámara y el desvío hacia el chat— y abortó la solicitud antes de que se produjeran pérdidas.
- La Pregunta de Control en Ferrari: Un directivo de Ferrari recibió una llamada con voz clonada desde un número desconocido atribuyéndose al CEO Benedetto Vigna para tratar una adquisición urgente. El ejecutivo aplicó un control privado fuera de banda formulando una pregunta que solo Vigna podía responder: el título de un libro que el CEO le había recomendado días atrás. Al no poder responder, el atacante cortó la comunicación.
Proteger la empresa exige transformar a los colaboradores en defensores activos. Las organizaciones deben superar la instrucción estática e implantar un entrenamiento continuo en ciberseguridad para desarrollar capacidad operativa en todas las unidades de negocio.
Responsabilidad Ejecutiva: Gobernanza bajo la Directiva NIS2 (Art. 20) y DORA
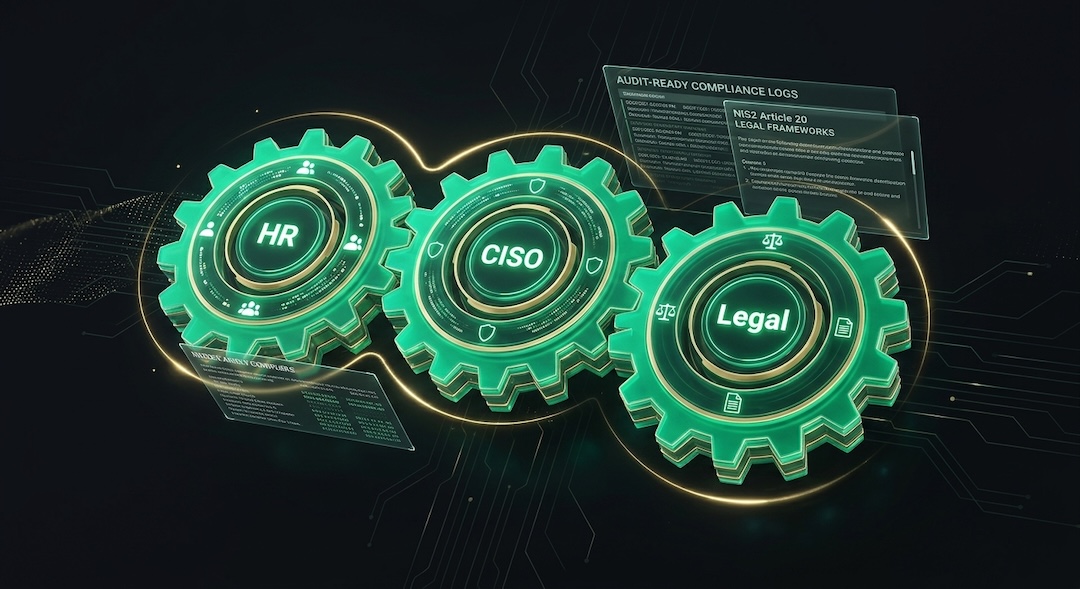
Bajo el Artículo 20 de la Directiva NIS2, la alta dirección asume responsabilidad legal directa sobre la gobernanza de ciberseguridad, ratificando que el riesgo humano incide en el riesgo de negocio. Mientras que NIS2 exige supervisión del riesgo y formación directiva en entidades designadas, el Reglamento de Resiliencia Operativa Digital (DORA) obliga a las entidades financieras y proveedores críticos de TIC a probar su resiliencia operativa. El incumplimiento compromete las operaciones corporativas, exponiendo a los ejecutivos a sanciones financieras significativas e inhabilitaciones temporales de gestión.
Responsabilidad Personal Directa para la C-Suite
Las normativas europeas han convertido la ciberseguridad y la protección contra whaling en deberes directivos vinculantes. Bajo el Artículo 20 de la Directiva (UE) 2022/2555 (NIS2), los líderes de la C-suite deben implementar controles sólidos contra el vishing de fraude del CEO, el fraude por audio deepfake y el whaling ejecutivo. Los miembros del consejo deben aprobar formalmente las medidas de gestión de riesgos, supervisar su ejecución y realizar formación obligatoria en ciberseguridad.
Como se detalla en el Texto Legislativo Oficial de la Directiva NIS2 en EUR-Lex, la falta de diligencia debida expone a los directivos a responsabilidad administrativa personal. Los administradores deben mantener evidencias auditables de la evaluación continua de riesgos y del nivel de alerta de los colaboradores para garantizar una protección contra whaling eficaz.
Resiliencia Operativa Digital en el Sector Financiero
Es necesario distinguir entre marcos regulatorios generales y sectoriales: mientras NIS2 cubre entidades esenciales e importantes en sectores comerciales regulados, DORA se aplica estrictamente a entidades financieras y proveedores de servicios TIC de terceros vulnerables a ataques de whaling ejecutivo y deepfake. Reforzar la seguridad de voz frente a deepfakes y la protección contra whaling es clave para el cumplimiento.
Bajo los Artículos 5, 13 y 14 de DORA, los consejos de administración de entidades financieras deben gobernar el riesgo TIC, exigir formación de seguridad continua y realizar pruebas de penetración basadas en amenazas (TLPT). Implementar soluciones de ciberseguridad para el sector financiero permite validar la preparación operativa sin generar fricción en el negocio.
Traducción del Cumplimiento Normativo en Impacto de Negocio
La gobernanza a nivel de consejo impuesta por las regulaciones europeas se traduce en obligaciones comerciales directas:
- Sanciones Financieras Administrativas: Multas de hasta 10 millones de euros o el 2% del volumen de negocios anual global para entidades esenciales, y de hasta 7 millones de euros o el 1.4% para entidades importantes.
- Inhabilitación Directa de Ejecutivos: Los organismos reguladores disponen de la facultad legal para inhabilitar temporalmente a CEOs y representantes legales para el ejercicio de funciones directivas tras infracciones graves de cumplimiento.
- Evidencias Auditables: Las empresas deben sustituir las revisiones estáticas por métricas continuas de riesgo alineadas con los estándares de gestión de políticas digitales y cumplimiento.
Protocolos de Verificación Ejecutiva y Gestión del Riesgo Humano (HRM)
¿Cómo evaluar el ciberriesgo humano y lograr una protección integral contra el whaling ejecutivo? Mitigar el fraude de voz sintética requiere reemplazar la confianza basada en un solo factor por protocolos estrictos de verificación fuera de banda y una gestión continua del riesgo humano (HRM). Al combinar desafíos multicanal con simulaciones de ataques de ingeniería social en tiempo real y seguimiento del estrés, las organizaciones construyen una resiliencia operativa auditable. La seguridad de los empleados influye directamente en el riesgo corporativo, y proteger la autoridad ejecutiva exige controles activos tanto en el plano técnico como en el conductual.
Implementación de la Autenticación Ejecutiva Fuera de Banda (Out-of-Band)
Para conseguir una protección contra whaling completa y evitar que el vishing de fraude del CEO eluda los controles financieros estándar, las organizaciones deben aplicar una seguridad de voz frente a deepfakes dinámica y un protocolo de verificación estructurado ante cualquier solicitud inusual:
- Confirmación Obligatoria Fuera de Banda (Out-of-Band): Exigir autorización secundaria mediante un canal de comunicación independiente y verificado previamente (como una aplicación interna cifrada o llamada directa a una extensión registrada) antes de ejecutar transferencias o cambios de credenciales.
- Preguntas de Desafío Basadas en Secretos Compartidos: Utilizar preguntas de respuesta no digital acordadas previamente que no puedan ser recopiladas mediante fuentes abiertas (OSINT), intervenciones en medios o discursos públicos.
- Cadenas de Autorización Multinivel: Prohibir la firma única para transferencias financieras de alto valor, estableciendo umbrales de aprobación doble independiente al margen de la posición del solicitante.
De la Formación Pasiva a la Gestión Continua del Ciberriesgo Humano (HRM)
Las formaciones estáticas de concienciación basadas en charlas anuales no logran generar una defensa efectiva frente a las amenazas adaptativas de la IA generativa. Las organizaciones deben evolucionar hacia una plataforma automatizada de Gestión del Riesgo Humano (HRM) que proporcione formación continua y personalizada. El despliegue de simulaciones de ataques de ingeniería social automatizadas en canales de voz, correo y móvil permite medir la alerta de los empleados en tiempo real, evaluar la vulnerabilidad por departamentos y ofrecer micro-concienciación inmediata sin saturar a los equipos.
Mitigación del Estrés Cognitivo y la Fatiga Digital
Los controles técnicos y procedimentales pierden eficacia cuando el personal sufre agotamiento digital o sobrecarga cognitiva durante ataques de vishing y whaling. Los entornos de alta carga de trabajo degradan la capacidad de evaluación crítica, llevando a los empleados agotados a omitir verificaciones ante una urgencia sintética. Integrar métricas de estrés psicológico a través de una plataforma de bienestar corporativo permite identificar prematuramente las zonas de mayor vulnerabilidad y reforzar la protección contra whaling.
Alinear estos controles técnicos, conductuales y organizativos con el marco MITRE ATT&CK asegura una seguridad de voz frente a deepfakes sólida, protección contra el vishing de fraude del CEO y una defensa efectiva de whaling ejecutivo en todo el ecosistema empresarial.
Conclusión: Transformando la Vulnerabilidad Ejecutiva en Resiliencia de Negocio
Mitigar el vishing de fraude del CEO y lograr una protección contra whaling sólida exige asumir un principio central: la seguridad de los empleados influye directamente en el riesgo corporativo. Pasar de la instrucción pasiva a la Gestión del Riesgo Humano (HRM) continua permite aplicar protocolos de verificación fuera de banda, cumplir los deberes de gobernanza bajo el Artículo 20 de NIS2 y proteger los activos financieros contra la clonación de voz por IA.
Proteger a la C-suite requiere una postura proactiva que trate la capacidad de alerta de los colaboradores como un activo operativo estratégico. Al desplegar simulaciones de ataques de ingeniería social automatizadas, medir los factores de estrés psicológico y generar evidencias auditables de cumplimiento, los CISOs y directivos transforman la vulnerabilidad ejecutiva en resiliencia de negocio. La gobernanza activa del riesgo protege la solvencia corporativa, la reputación de marca y la responsabilidad directiva.
Para evaluar la preparación de tu plantilla ante la impersonación por audio sintético, solicita una demo personalizada con nuestro equipo o explora los recursos del blog de ciberseguridad para profundizar en tu estrategia de ciberriesgo.
Preguntas más frecuentes


El vishing de fraude del CEO es un ataque de suplantación de voz potenciado por IA en el que los ciberdelincuentes entrenan modelos de audio neurales con breves muestras de voz pública (ponencias, llamadas de resultados o entrevistas) para replicar la voz, cadencia y tono exactos de un ejecutivo. Los atacantes realizan llamadas telefónicas o videoconferencias en tiempo real para engañar a los equipos financieros y empleados para que se salten los controles internos y ejecuten transferencias no autorizadas.
Mientras que el phishing masivo se dirige a amplios grupos de empleados con correos estandarizados, el whaling ejecutivo se enfoca específicamente en altos directivos, miembros del consejo y responsables financieros. El whaling utiliza inteligencia de fuentes abiertas (OSINT), ingeniería social altamente personalizada e impersonación conversacional mediante audio o vídeo deepfake para ejecutar fraudes de alto impacto económico.
Una estrategia sólida de seguridad de voz frente a deepfakes requiere un enfoque multicapa: implantar flujos de trabajo de verificación fuera de banda (out-of-band) para transacciones no habituales, establecer secretos compartidos no digitales, realizar simulaciones de ataque de voz por IA y desplegar una plataforma de Gestión del Riesgo Humano (HRM) continua para entrenar al personal en la detección de urgencias artificiales y anomalías acústicas.
Sí. El Artículo 20 de la Directiva NIS2 (UE 2022/2555) responsabiliza directamente a los órganos de dirección de la gobernanza en ciberseguridad. Los ejecutivos deben aprobar formalmente las medidas de gestión de riesgos, supervisar su aplicación y realizar formación obligatoria. El incumplimiento puede dar lugar a sanciones administrativas de hasta 10 millones de euros o el 2% del volumen de negocios anual global, así como a la inhabilitación temporal para el ejercicio de funciones directivas.
Bajo los Artículos 5, 13 y 14 del Reglamento de Resiliencia Operativa Digital (DORA), las entidades financieras y proveedores TIC críticos deben implantar marcos de resiliencia operativa, programas obligatorios de concienciación en ciberseguridad y pruebas de penetración basadas en amenazas (TLPT). Esto obliga a validar la alerta de los colaboradores y los controles operativos frente a vectores emergentes de ingeniería social, incluyendo la clonación de voz y el whaling por IA.
El protocolo más eficaz exige una verificación multicanal de doble control: requerir una confirmación secundaria a través de un canal interno seguro previamente registrado (como una app corporativa cifrada) antes de procesar transferencias fuera de procedimiento, utilizar preguntas de desafío sobre secretos no públicos inaccesibles mediante OSINT y aplicar de forma estricta cadenas de aprobación multinivel independientemente del cargo directivo del solicitante.

Suscríbete al boletín de Kymatio® y recibe consejos e insights sobre ciberseguridad directamente en tu correo.
